开发人员
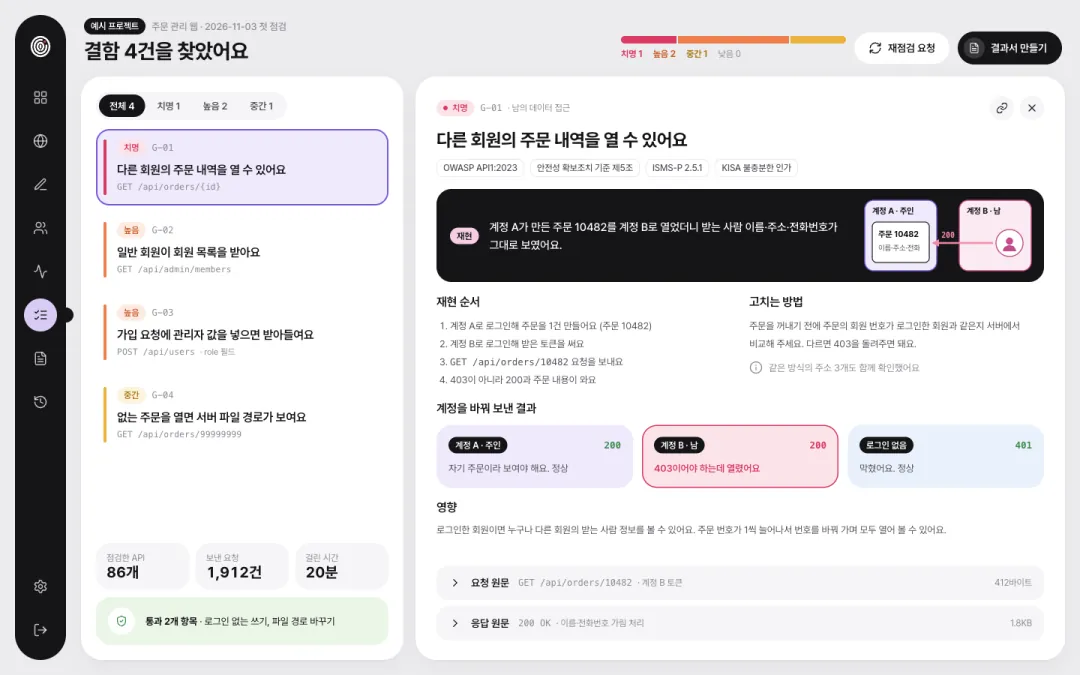
结果界面
每个漏洞都可查看复现步骤、各账号响应对比和请求/响应原文。响应中的个人信息已脱敏。
01检测项
每一项都标注国内标准条款编号,报告的标准对照表中使用相同编号。
用账号 A 创建的订单号,由账号 B 发送查询或修改请求。能打开并看到 A 的数据,即为漏洞。
这样发送试试
GET /api/orders/10482用普通会员令牌调用只在管理员账号中出现的路径。有响应即为漏洞。
这样发送试试
GET /api/admin/members在注册或修改请求中混入 role、is_admin 等字段后重新查询。值被改变即为漏洞。
这样发送试试
POST /api/users {"role":"admin"}不登录直接调用写入路径。未被拦截即为漏洞。默认关闭,只在测试环境地址上开启。
这样发送试试
POST /api/orders (无令牌)在下载路径中填入 ../ 或他人的文件编号。文件能被下载即为漏洞。
这样发送试试
GET /api/files/../other-user.pdf发送不存在的资源和错误的参数值。出现 500 错误或暴露服务器路径、堆栈信息即为漏洞。
这样发送试试
GET /api/orders/9999999902结果交付方式
同一份结果,按阅读者分三种方式呈现。
开发人员
每个漏洞都可查看复现步骤、各账号响应对比和请求/响应原文。响应中的个人信息已脱敏。
整个团队
包含封面、各严重程度数量、漏洞目录、漏洞章节和标准对照表,提供 PDF 和网页版。
委托方
无需登录,只显示各项是否通过和最近一次检测时间。可随时关闭。
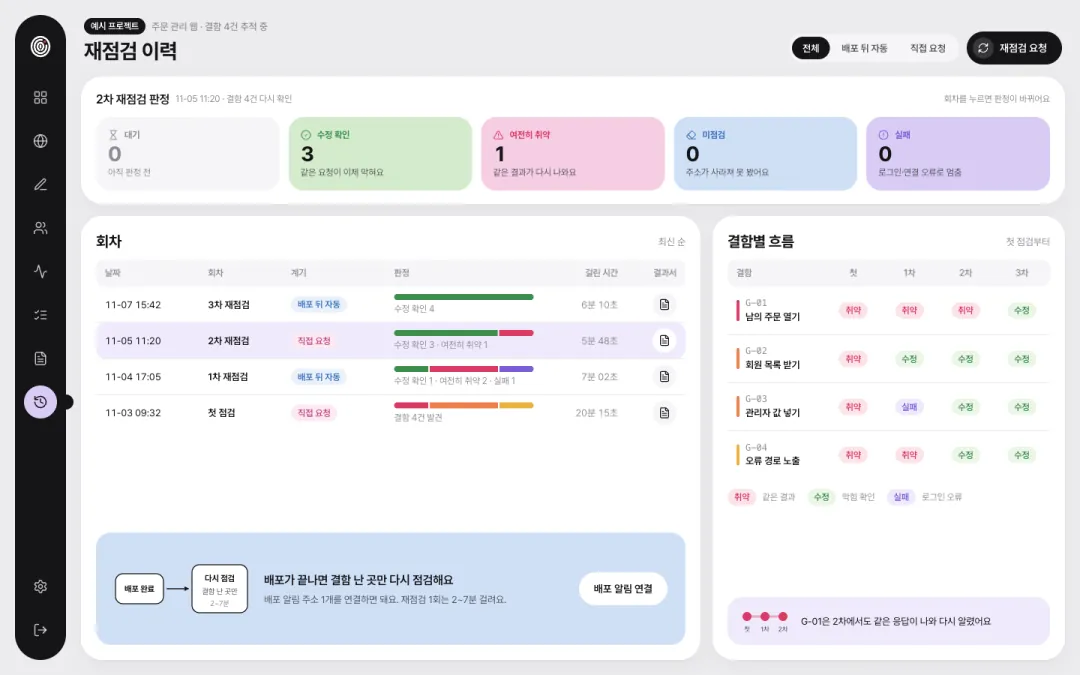
03复测
判定结果分五种:已修复、仍有漏洞、未检测、失败、等待中。每轮都有记录。